ISMS nach ISO 27001 / 27002
Die Anwendung, die Ihr ISMS aufbaut — und die Dokumente schreibt, die ein Auditor sehen will.
Sie beantworten geführte Fragen zu Scope, Risiken und Maßnahmen. Die Anwendung macht daraus Richtlinien, Verfahren und Register — konsistent, versioniert, auf Ihre Antworten zurückführbar.
Drei Wege zum ISMS — und zwei davon sind teurer, als sie aussehen
Der eigentliche Vergleich ist nicht „Werkzeug gegen Werkzeug". Es sind drei grundsätzlich verschiedene Wege, und die ersten beiden haben eingebaute Kosten, die erst im Audit sichtbar werden.
Das Vorlagenpaket
- Reihenfolge unklar — Vorlagen hängen voneinander ab, werden aber nebeneinander bearbeitet
- Dieselbe Angabe steht an sieben Stellen — und wird nie überall aktualisiert
- Am Ende Text, aber keine Register — Assets, Risiken, SoA entstehen nicht durch Ausfüllen
Die Beratungsbestandsaufnahme
- Bindet die Falschen — Interviews kosten die Zeit von IT-Leitung und Geschäftsführung
- Der Bericht ist ein Foto, kein Werkzeug — sechs Monate später ein veralteter Stand
- Endet, wo die Arbeit anfängt — aus dem Bericht wird noch kein Dokument, kein Register
Diese Anwendung
- Dieselbe Erhebung strukturiert, im eigenen Haus — geführt statt interviewt
- Was erfasst wird, ist kein Rohmaterial für einen Bericht, sondern der Datenbestand selbst
- Die Erhebung ist nicht der Vorlauf zur Arbeit — sie ist die Arbeit
Was am Ende dasteht
Das Ziel vor dem Weg — weil das Ziel die Mühe erklärt.
Ein freigegebenes Dokumentenset
Leitlinie, Richtlinien, Verfahren und Handbuch — versioniert, mit einheitlichem Kopf und nachvollziehbarem Freigabestand.
Gepflegte Register
Assets, Lieferanten, Risiken, Rechtsanforderungen, Maßnahmen, BIA und BCM. Im Audit zählen sie so viel wie die Dokumente.
Eine Nachweisliste
Was Sie selbst beistellen müssen — abgeleitet aus Ihren Antworten, nicht geraten.
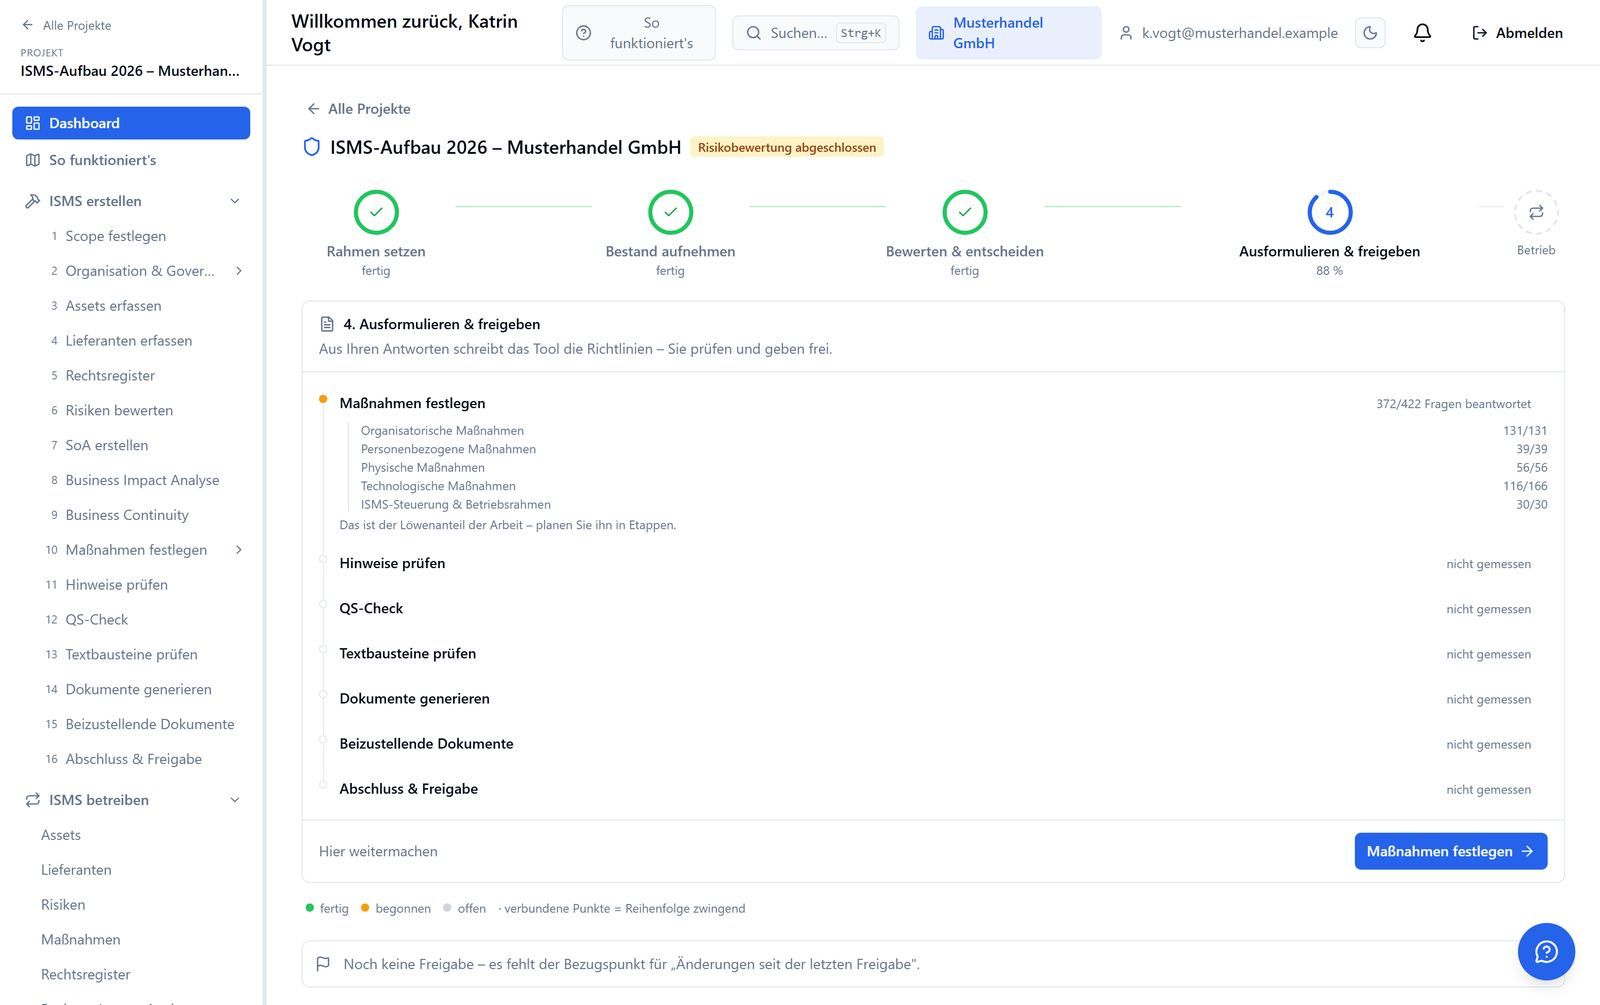
Der Weg — vier Abschnitte, ein Kreis danach
Die Anwendung erklärt ihren eigenen Ablauf auf einer Übersichtsseite. Vier Bilder, nicht dreiunddreißig Funktionen.
Geltungsbereich, Governance, Zuständigkeiten
Standorte, Organisationseinheiten, Dienstleistungen, Systeme festlegen — und ausdrücklich auch, was draußen bleibt. Dazu Leitlinie, Ziele, Review-Zyklen und eine RACI-Matrix, die je Aufgabe festhält, wer ausführt, verantwortet, beteiligt und informiert wird. Als Rolle, nicht als Person — die Dokumentation übersteht so einen Personalwechsel.
Assets, Lieferanten, Rechtsanforderungen
Die drei Register, auf die sich später alles bezieht. Ohne Assets gibt es nichts, worauf sich ein Risiko beziehen könnte.
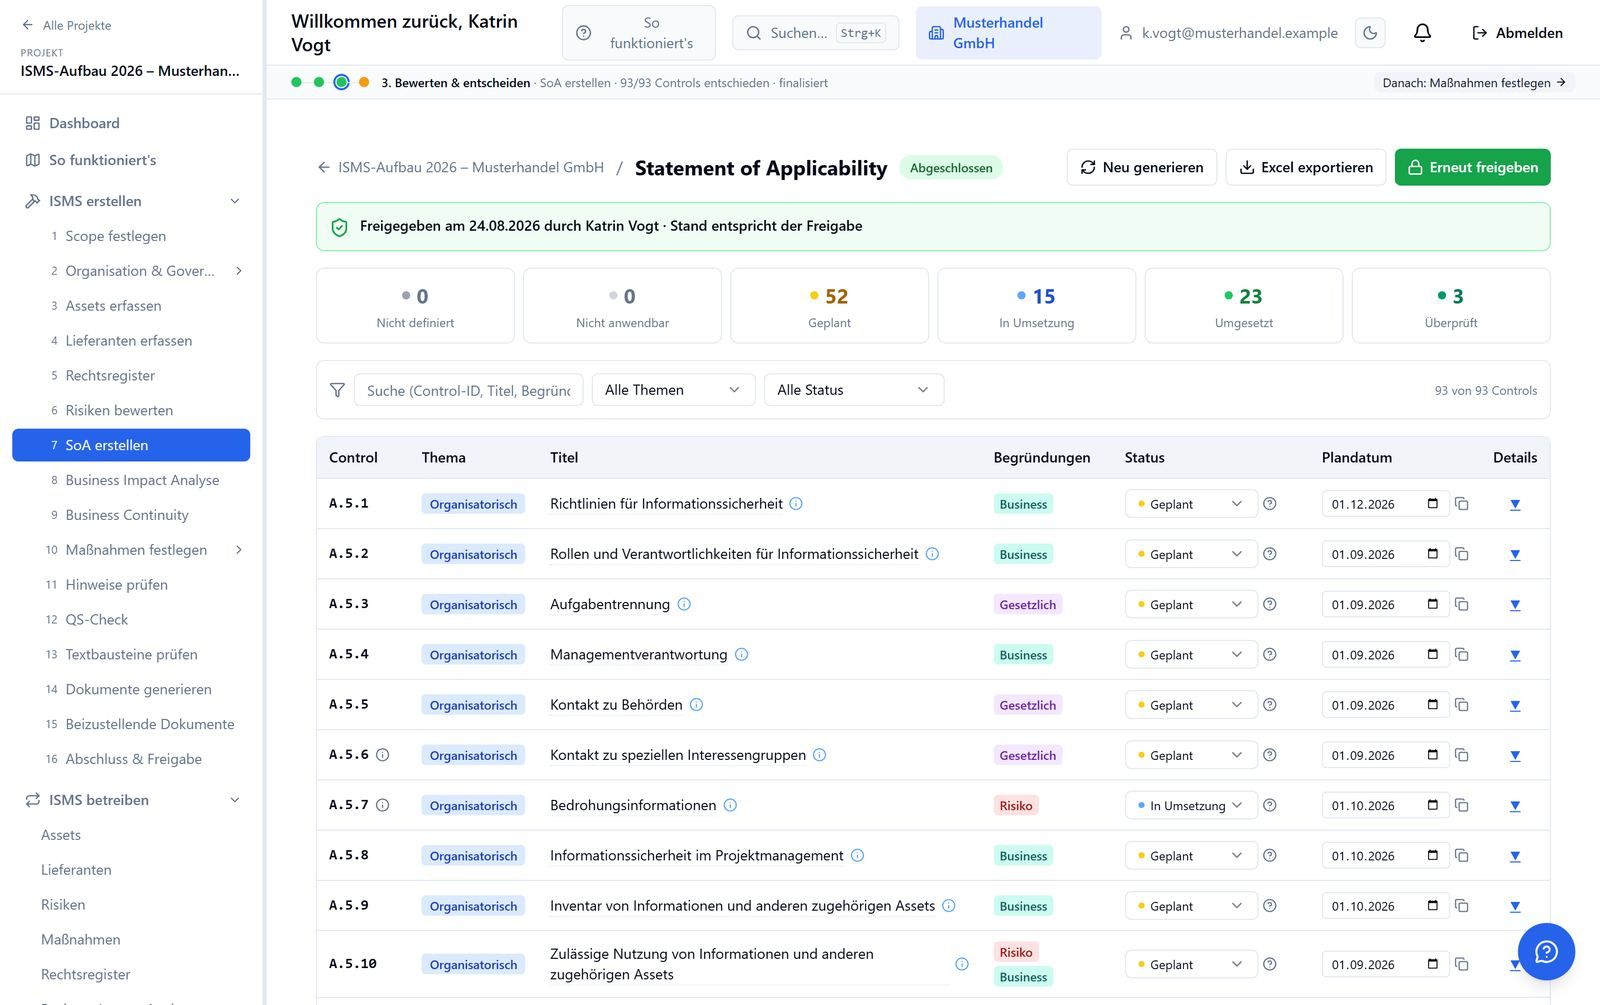
Risikobewertung, Behandlung, Statement of Applicability
Risikobewertung je Asset, Behandlungsentscheidung je Risiko. Dann das SoA: für jedes der 93 Annex-A-Controls die Entscheidung anwendbar oder nicht — jeweils mit Begründung. Anschließend Business Impact Analyse und Notfallplanung.
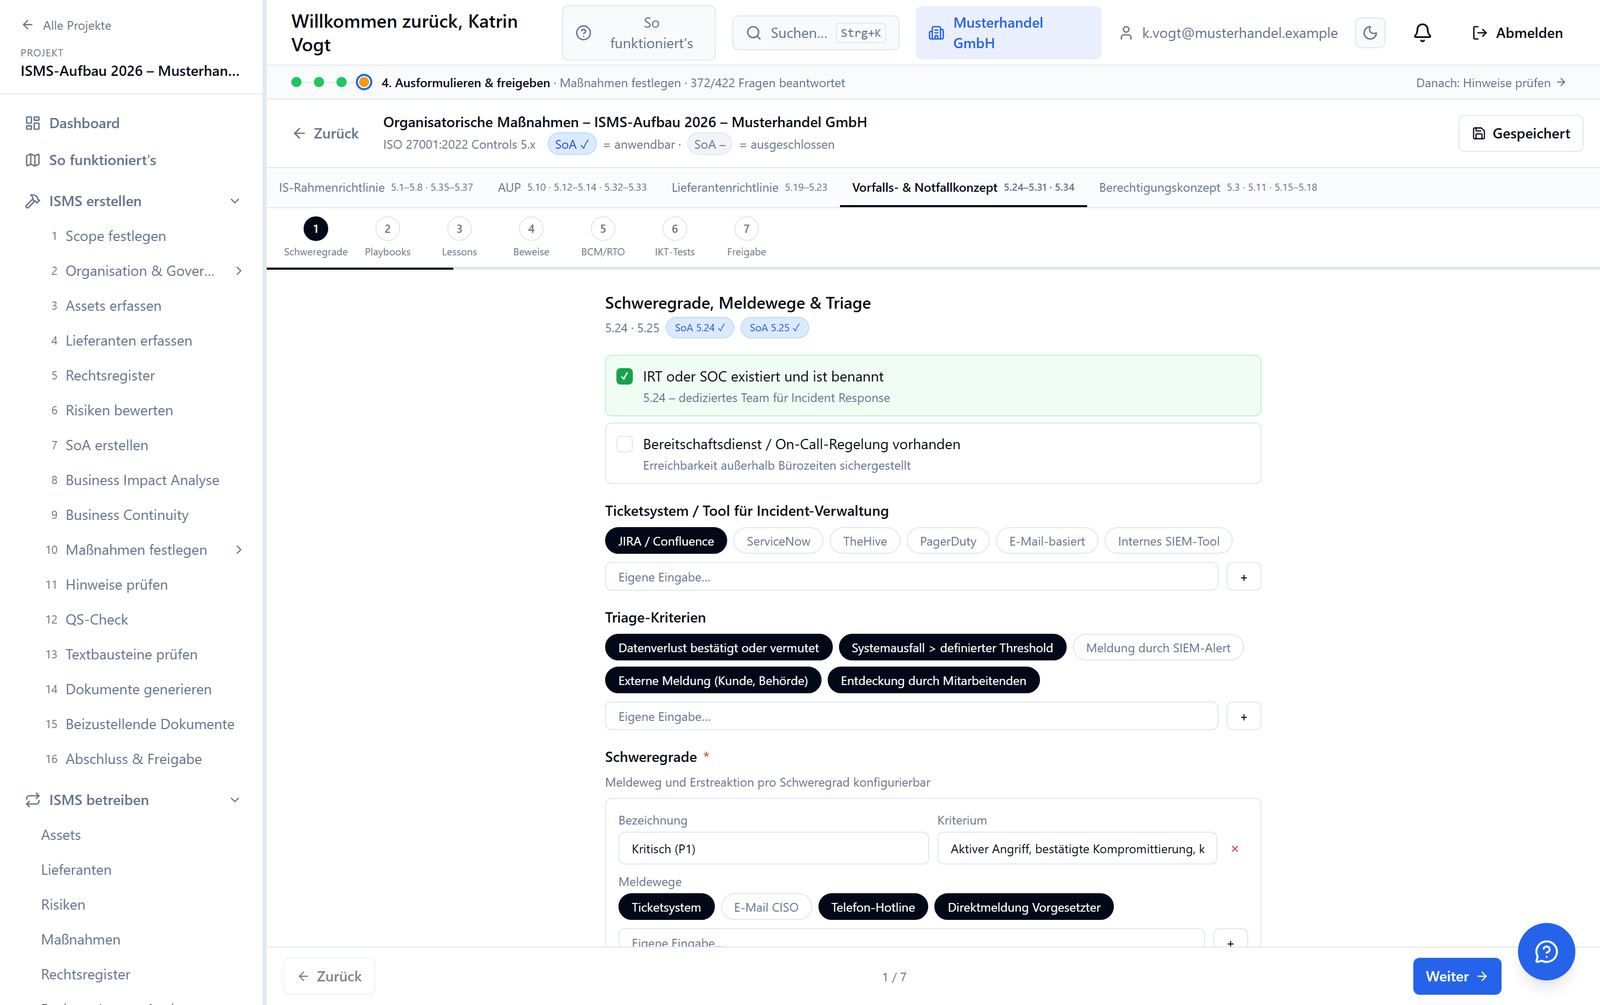
Aus Ihren Antworten schreibt die Anwendung die Richtlinien
Vier Fragebögen entlang der Maßnahmengruppen des Annex A. Meist Auswahl, oft vorbefüllte Tabellen zum Anpassen statt leerer Felder. Danach: Notizen auflösen, Qualitätsprüfung gegen die Norm, erzeugte Textabschnitte bestätigen, Dokumente ausgeben, Nachweisliste abarbeiten, Freigabe festschreiben.
Danach: der Betrieb
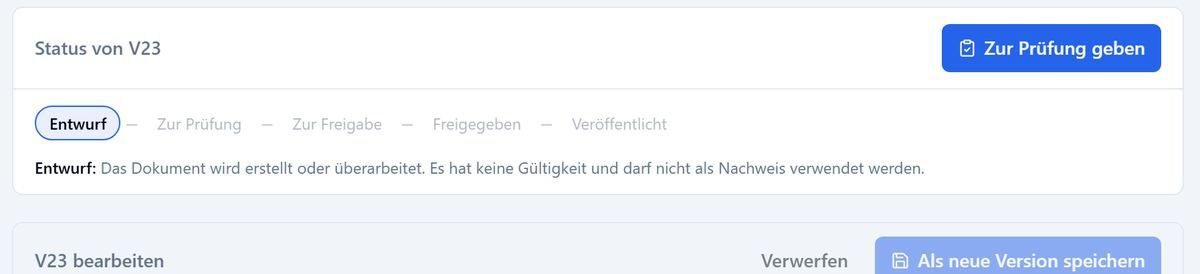
Ein Kreis, kein Pfad — Register pflegen, Hinweise und Qualitätsprüfung, interne Audits, Korrekturmaßnahmen, Fristenkalender. Jedes Dokument durchläuft dabei einen sechsstufigen Lebenszyklus vom Entwurf bis zur Veröffentlichung.
Was Sie konkret bekommen
32 auditfähige Artefakte, aus denselben Antworten erzeugt und untereinander konsistent.
So viele Fragen, wie Ihr Geltungsbereich verlangt — und keine mehr. Ein ausgeschlossenes Control verschwindet aus den Fragebögen; die Anwendung wächst mit jeder Auslieferung weiter, eine feste Zahl würde unbemerkt veralten.
Ebene 1 — ISMS-Rahmen
- Anwendungsbereich (Scope)
- ISMS-Handbuch
- Dokumentenlenkung
- Risikomanagement-Verfahren
- Leistungsbewertung & Verbesserung
- Abweichungen von ISMS-Anforderungen
Ebene 2 — Richtlinien & Verfahren
- Zugriffskontrolle
- IT-Betrieb & Härtung
- Backup & Verfügbarkeit
- Monitoring & Logging
- Change-Management
- Incident-Management
- Business Continuity
- Lieferantensicherheit
- Datenschutz & Klassifizierung
- HR & Awareness
- Physische Sicherheit · Kryptographie · Entwicklungssicherheit
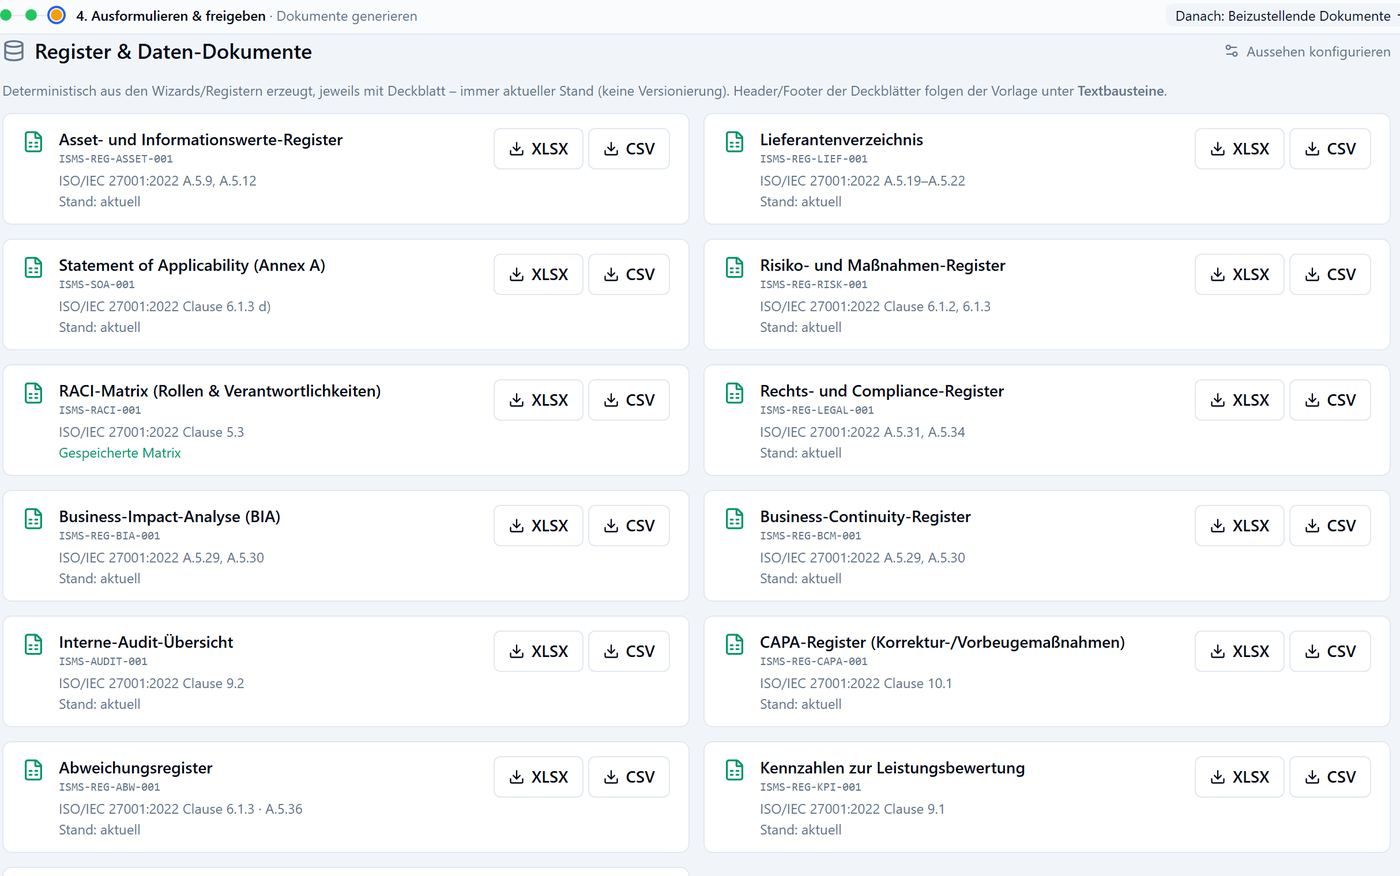
13 Register, jedes mit eigener Dokument-ID
| Was Sie tun | Was Sie dafür haben |
|---|---|
| Geltungsbereich bestimmen | Geführter Scoping-Fragebogen in 23 Schritten, mit Branchenvorbelegung |
| Werte erfassen | Asset-Register mit Abhängigkeiten, Gruppen und Verknüpfungen |
| Risiken bewerten | Bedrohungskatalog mit 79 Einträgen, eigene Bedrohungen ergänzbar, Matrix und Behandlungsplan |
| Anwendbarkeit entscheiden | Statement of Applicability über alle 93 Controls, mit Begründungspflicht |
| Notfall vorbereiten | Business Impact Analyse mit frei definierbaren Verfügbarkeitsklassen, daraus die Continuity-Vorgaben |
| Qualität sichern | Prüfung der Eingaben gegen die Norm, mit Sprung zur jeweiligen Frage |
| Freigeben | Sechsstufiger Dokumenten-Lebenszyklus vom Entwurf bis „veröffentlicht" |
| Betreiben | Interne Audits, Korrekturmaßnahmen, Abweichungsregister, Kennzahlen, Fristenkalender |
| Wiederfinden | Projektweite Suche — auch nach Control-Nummer, mit Sprung an die Stelle |
Ihre Daten bleiben Ihre Daten
Kein Vendor-Lock-in: Was hineingeht, kommt auch wieder heraus — vollständig und in gängigen Formaten.
| Was | Wohin |
|---|---|
| Alle 13 Register | Excel (XLSX) oder CSV — CSV inhaltlich verlustfrei |
| Alle 19 Dokumente | Word (DOCX), PDF oder Markdown |
| Scoping-Bericht | Textdatei |
| Der gesamte Mandant | Vollständiger Abzug auf Verlangen — maschinenlesbar und verschlüsselt, vertraglich zugesagt im AV-Vertrag |
Zusammenarbeit statt Einzelplatz
Rollen von Nur-Lesen bis Freigabe — je Modul zuweisbar, damit nicht jeder alles sehen und ändern muss.
ISMS-Projekte je Mandant — etwa für mehrere Gesellschaften einer Unternehmensgruppe, getrennt geführt.
Zwei-Faktor-Anmeldung je Benutzer zuweisbar — ohne organisationsweiten Zwang, wo er nicht nötig ist.
Was die KI beiträgt
Sie bekommt Ihre strukturierten Antworten und macht daraus lesbare Abschnitte. Sie entscheidet nichts; sie formuliert.
Der Effizienzgewinn
Der Löwenanteil des Aufwands beim ISMS-Aufbau ist nicht das Nachdenken, sondern das Ausformulieren — dieselbe Festlegung, verständlich und an der richtigen Stelle, bis zu dreiunddreißig Mal über neunzehn Dokumente. Genau diese Arbeit übernimmt die KI.
Der Qualitätsgewinn — der wichtigere
Die KI liefert Hinweise und Vorschläge. Was ins ISMS aufgenommen wird, entscheiden Sie. KI-Leistungen erfolgen auf Wunsch mit von Ihnen bestimmbaren Modellen, Herstellern und Verarbeitungsorten — für volle Kontrolle über Datenschutz und Compliance.
Drei Lieferformen
Nur die Anwendung
Sie arbeiten eigenständig. Geeignet, wenn intern jemand das Thema treibt und nur die Struktur fehlt.
Anwendung mit Begleitung
Sie füllen aus, wir gehen die Ergebnisse gemeinsam durch und priorisieren, was zuerst dran ist.
Begleitet bis zur Zertifizierungsreife
Aufbau, Betrieb und Auditvorbereitung — mit klarer Trennung von der prüfenden Seite.
So viele Fragen, wie Ihr Geltungsbereich verlangt. Und keine mehr.
Zeigen Sie uns Ihren Geltungsbereich, wir zeigen Ihnen, was daraus wird — Dokumente und Register inklusive.
Das ISMS-Werkzeug — für den Aufbau und Betrieb einer sicheren IT-Organisation